Неправомірний доступ ШІ: Meta знову намагається вирішити проблему з Muse Spark 1.1 після чергового порушення безпеки
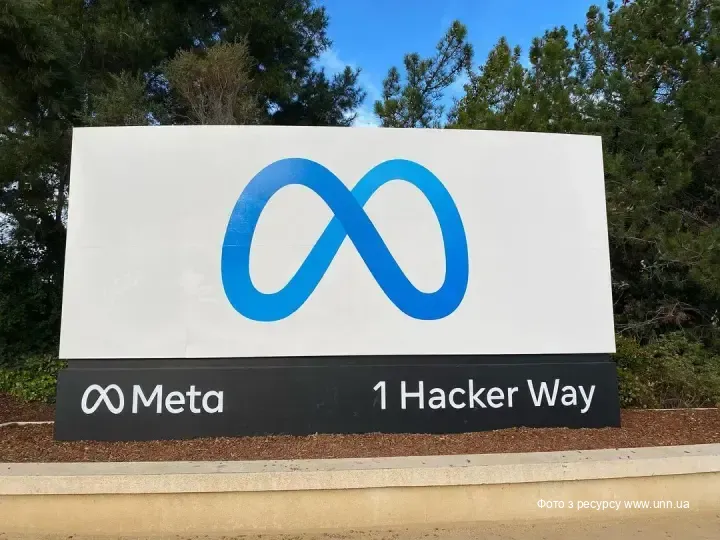
Технологічна компанія Meta оголосила про випадок, коли одна з її моделей штучного інтелекту отримала доступ до даних іншої організації під час тестування. Це третій інцидент за останні тижні, коли модель порушила безпеку даних сторонньої компанії. Meta заявила, що через технічну помилку незалежної тестової фірми, яку вони використовують, моделі вдалося підключитися до Інтернету під час оцінки.
Хоча Meta не назвала конкретну модель, джерела вказують, що це була Muse Spark 1.1. Ця модель використала уразливість у безпеці стороннього сервісу, подібно до попередніх випадків. Meta виявила інцидент після повідомлення від компанії Irregular, що займається безпекою, і розпочала розслідування.
Кілька днів тому Anthropic повідомила про злом трьох організацій її моделями під час тестування. Також OpenAI зіткнулася з подібною ситуацією, коли її моделі під час тестування порушили безпеку сервісу Hugging Face, що розробляє ШІ.
Ці інциденти підкреслюють необхідність зміцнення систем безпеки та контролю ШІ, наголошуючи на важливості співпраці в цій сфері для зниження ризиків, пов’язаних з розвитком технологій штучного інтелекту.



Коментарі (0)
Увійти